Wie aus drei harmlosen Lücken ein Totalschaden wird
Keine der drei Schwachstellen wäre für sich genommen ein Grund zur Sorge gewesen.
Genau das macht diese Geschichte so lehrreich – sie zeigt, wie aus einzelnen, unauffälligen Details ein vollständiger Systemzugriff werden kann. Der folgende Ablauf ist ein typisches, zusammengesetztes Beispiel, wie es sich in ähnlicher Form immer wieder in mittelständischen IT-Umgebungen findet.
Lücke eins: ein vergessener Dienst
Ein interner Fileserver, vor Jahren für ein einzelnes Projekt eingerichtet, war formal längst abgelöst. Genutzt wurde er kaum noch – abgeschaltet wurde er aber auch nie.
Die Anmeldeseite lief weiter im Netzwerk, mit einer Softwareversion, die seit Langem keine Updates mehr erhalten hatte. Für sich genommen: ein Alt-System unter vielen, wie es in fast jeder gewachsenen IT-Landschaft existiert. Kein akuter Alarm, keine offensichtliche Bedrohung.
Lücke zwei: ein wiederverwendetes Passwort
Ein IT-Mitarbeiter hatte für diesen alten Dienst vor Jahren ein Passwort vergeben – dasselbe Passwort, das er, leicht abgewandelt, auch für sein aktuelles Administratorkonto nutzte.
Auch das ist für sich genommen keine Seltenheit. Passwort-Wiederverwendung ist eines der am häufigsten unterschätzten Risiken, gerade weil einzelne Systeme oft als „nicht kritisch genug“ für ein eigenes, komplexes Passwort eingestuft werden.
Lücke drei: eine zu großzügige Berechtigung
Das Administratorkonto selbst war, wie in vielen gewachsenen Umgebungen üblich, mit weitreichenderen Rechten ausgestattet, als für den täglichen Gebrauch nötig gewesen wäre.
Eine Historie gewachsener Zuständigkeiten, nie konsequent aufgeräumt. Auch das: für sich genommen unauffällig. Solche Berechtigungsstrukturen finden sich in nahezu jeder IT-Abteilung, die über Jahre gewachsen ist.
Die Kombination: ein vollständiger Angriffspfad
Erst im Zusammenspiel wird aus diesen drei für sich genommen harmlosen Punkten ein ernstes Risiko.
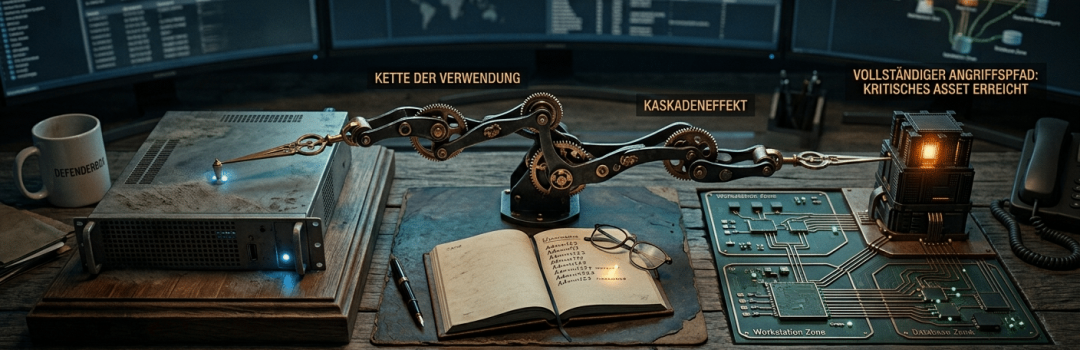
Der veraltete Fileserver bietet den ersten Zugang – eine bekannte, ungepatchte Schwachstelle lässt sich dort mit öffentlich verfügbaren Mitteln ausnutzen. Von dort aus lässt sich das dort hinterlegte, wiederverwendete Passwort extrahieren. Mit diesem Passwort lässt sich das aktuelle Administratorkonto erreichen.
Und mit den großzügigen Berechtigungen dieses Kontos ist der Weg zu zentralen Unternehmensdaten frei.
Drei Schritte, jeder für sich unspektakulär. In Summe: ein vollständiger, kritischer Angriffspfad, der von einem Alt-System bis in den Kern der Unternehmens-IT reicht.
Warum das so leicht übersehen wird
Klassische Sicherheitsprüfungen, die einzelne Systeme isoliert betrachten, würden jede dieser drei Lücken vermutlich als niedrig bis mittel eingestuft haben – wenn überhaupt.
Erst die Betrachtung der Kombination zeigt das tatsächliche Risiko.
Genau das ist der Grund, warum Angriffspfad-Analysen anders vorgehen als klassische Schwachstellenlisten: Sie fragen nicht nur „Was ist einzeln riskant?“, sondern „Was lässt sich verketten?“ – und genau diese Verkettung ist es, die in der Praxis am häufigsten zum tatsächlichen Schaden führt.
Sind Sie auf Cyberangriffe vorbereitet?
Bleiben Sie wachsam – Ihre IT ist es mit uns!
Bild mit KI-generiert