Was Prüfer, Versicherer und Auditoren wirklich sehen wollen
NIS2-Prüfer, Cyberversicherer und interne Auditoren stellen unterschiedliche Fragen – doch alle drei wollen am Ende dasselbe sehen. Wir erklären, worauf es wirklich ankommt.
NIS2-Prüfer, Cyberversicherer und interne Auditoren stellen unterschiedliche Fragen – doch alle drei wollen am Ende dasselbe sehen. Wir erklären, worauf es wirklich ankommt.
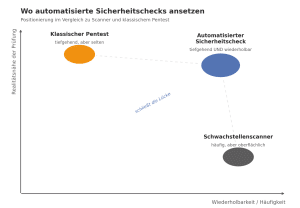
Scanner, Pentest oder automatisierter Check – im Alltag werden die Begriffe oft durcheinandergeworfen. Ein Überblick, was jeder Ansatz wirklich leistet und wo seine Grenzen liegen.
Keine der drei Schwachstellen wäre allein ein Problem gewesen. Eine Nacherzählung, wie sich einzeln harmlose Sicherheitslücken zu einem vollständigen Angriffspfad verketten.
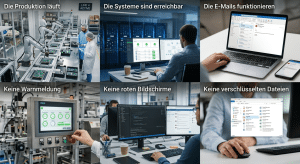
Dienstag.
08:17 Uhr.
Niemand bemerkte etwas.
Warum?
Warum verschieben IT-Verantwortliche den Sicherheitscheck, obwohl sie wissen, dass er sinnvoll wäre? Ein Blick auf ein sehr menschliches Vermeidungsmuster – und wie sich der erste
Ein KI-Agent von OpenAI soll auf Hugging Face „losgegangen“ sein. So plakativ, wie es klingt, war es nicht – aber was passiert ist, ist trotzdem

Ein automatisierter Pentest zeigt Ihnen, welche Sicherheitslücken, Angriffspfade und kompromittierten Zugangsdaten ein Angreifer entdecken würde – bevor daraus ein Sicherheitsvorfall wird.

Was technologisch beeindruckend ist, hat eine klare Konsequenz:
Angriffe werden nicht nur effizienter – sie werden systematischer.

Diese Frage klingt simpel – ist aber für viele Unternehmen überraschend schwer zu beantworten.
Mythos hat kein neues Problem geschaffen. Es hat ein bestehendes sichtbar gemacht. Das eigentliche Problem: Wir finden alles – aber verstehen zu wenig

Lange galten Penetrationstests als komplexes, teures Projekt, das nur einmal im Jahr von externen Beratern durchgeführt wurde. Doch in einer Welt, in der sich Bedrohungen

Viele sprechen darüber, was Mythos leisten kann. Deutlich seltener wird betrachtet, was es in der Praxis tatsächlich zeigt.

Während IT-Abteilungen ihre Firewalls stärken, bleiben vernetzte Produktionsanlagen (OT) oft blinde Flecken – mit fatalen Folgen. Wir zeigen, wie Angreifer gezielt über die Verbindung von
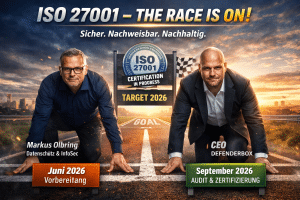
Sicherheit soll nicht länger nur ein Versprechen sein, sondern sichtbar, messbar und überprüfbar werden. Wir starten unsere ISO 27001-Zertifizierung.
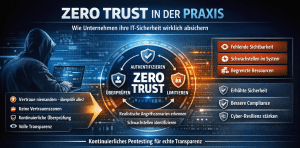
Zero Trust ist mehr als nur ein Buzzword – es ist ein zentraler Bestandteil moderner IT-Sicherheitskonzepte. Erfahren Sie, wie Sie mit kontinuierlichem Pentesting, klaren IT-Sicherheitsrichtlinien