Was ist eigentlich der Unterschied?
Wer sich zum ersten Mal mit dem Thema IT-Sicherheit bzw. IT-Siherheitsprüfung beschäftigt, stößt schnell auf drei Begriffe, die oft synonym verwendet werden, aber unterschiedliche Dinge bedeuten:
- Penetrationstest (Pentest)
- Schwachstellenscanner
- automatisierter Sicherheitscheck
Die Verwirrung ist verständlich – alle drei beschäftigen sich mit demselben Grundproblem, gehen es aber sehr unterschiedlich an.
Der Schwachstellenscanner: die Bestandsaufnahme
Ein Schwachstellenscanner durchsucht Systeme, Netzwerke und Anwendungen nach bekannten Schwachstellen – meist abgeglichen mit öffentlichen Datenbanken wie der CVE-Liste.
Das Ergebnis ist eine Liste: welche Software ist veraltet, wo fehlen Patches, welche Konfigurationen weichen von Best Practices ab.
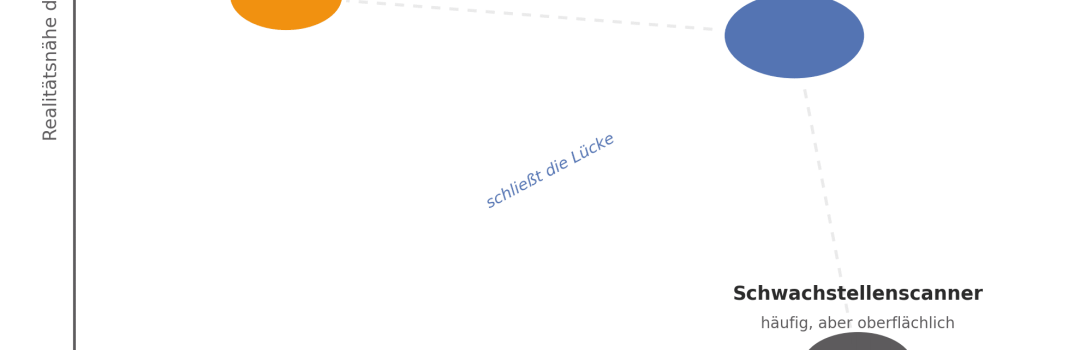
Der Scanner ist schnell, günstig und lässt sich häufig wiederholen. Seine Grenze liegt darin, dass er einzelne Schwachstellen isoliert betrachtet. Ob sich aus mehreren, für sich genommen unkritischen Lücken ein tatsächlich ausnutzbarer Angriffspfad ergibt, kann ein reiner Scanner in der Regel nicht beurteilen.
Der klassische Penetrationstest: die Simulation
Ein manueller Penetrationstest geht einen Schritt weiter. Hier versuchen menschliche Sicherheitsexperten aktiv, in ein System einzudringen – so, wie es ein realer Angreifer tun würde.
Dabei werden nicht nur bekannte Schwachstellen genutzt, sondern auch Kombinationen davon, Social Engineering oder Konfigurationsfehler.
Der Pentest liefert damit eine deutlich realistischere Einschätzung des tatsächlichen Risikos. Der Preis dafür: er ist aufwendig, teuer und zeitlich begrenzt. Ein Pentest zeigt den Zustand an einem bestimmten Tag – schon eine Woche später kann sich die Ausgangslage durch neue Software, neue Mitarbeitende oder neue Schwachstellen wieder verändert haben. Deshalb findet er in der Praxis selten öfter als ein- oder zweimal im Jahr statt.
Die automatisierte IT-Sicherheitsüberprüfung: die Brücke zwischen beidem
Hier setzt eine dritte Kategorie an, die versucht, die Stärken beider Ansätze zu verbinden.
Ein automatisierter Sicherheitscheck simuliert – ähnlich wie ein Pentest – reale Angriffstechniken und prüft dabei aktiv, ob sich einzelne Schwachstellen zu einem tatsächlichen Angriffspfad kombinieren lassen.
Der entscheidende Unterschied: dieser Prozess läuft automatisiert und lässt sich dadurch beliebig oft wiederholen, ohne dass jedes Mal ein externes Expertenteam gebucht werden muss.
Das Ergebnis ist kein bloßer Fund von Einzel-Schwachstellen wie beim Scanner, sondern eine Bewertung, welche Kombinationen davon tatsächlich ausnutzbar sind – verbunden mit der Möglichkeit, diese Prüfung regelmäßig, etwa wöchentlich, zu wiederholen.
Welcher Ansatz passt wann?
Für viele Organisationen ist die Antwort keine Entweder-oder-Entscheidung. Ein Schwachstellenscanner eignet sich gut für die laufende Grundüberwachung. Ein klassischer Pentest bleibt sinnvoll, wenn besonders kritische, komplexe Systeme im Detail und mit menschlicher Expertise geprüft werden sollen.
Ein automatisierter Sicherheitscheck schließt die Lücke dazwischen: er liefert eine deutlich realistischere Einschätzung als ein reiner Scan, ist dabei aber häufig genug wiederholbar, um auch für Nachweispflichten wie NIS2 oder Versicherungsanforderungen praktikabel zu sein.
Sind Sie auf Cyberangriffe vorbereitet?
Bleiben Sie wachsam – Ihre IT ist es mit uns!
Bild mit KI-generiert