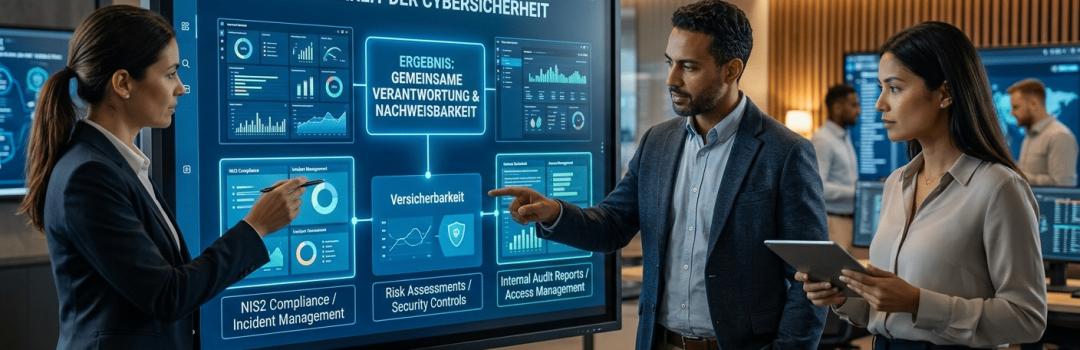
Drei Perspektiven, eine gemeinsame Erwartung
Ein Satz, der in vielen IT-Abteilungen für Unbehagen sorgt: „Bitte legen Sie Ihren aktuellen Sicherheitsnachweis vor.“
Ob er von einem NIS2-Prüfer kommt, von der Cyberversicherung im Schadensfall oder vom internen Audit – die Reaktion ist meist dieselbe: kurzes Zögern, dann die Frage, was genau als Nachweis überhaupt zählt.
Das ist kein Zufall. Anders als bei einer Bilanzprüfung gibt es für IT-Sicherheitsnachweise keine einheitliche, für alle verbindliche Checkliste. Wer verstehen will, was tatsächlich verlangt wird, muss die Perspektive wechseln – weg vom eigenen IT-Betrieb, hin zu dem, was auf der anderen Seite des Tisches erwartet wird.
Was NIS2-Prüfer sehen wollen
NIS2 verlangt von betroffenen Organisationen unter anderem ein Risikomanagement für die eigene IT- und OT-Umgebung, inklusive Nachweisen über regelmäßige Überprüfung.
Entscheidend ist dabei weniger das perfekte Ergebnis als die Nachvollziehbarkeit:
- Wurde geprüft?
- Wann zuletzt?
- Was wurde mit den Ergebnissen gemacht?
Ein Prüfer will in der Regel keine fehlerfreie Umgebung sehen – er will sehen, dass ein funktionierender Prozess existiert, der Sicherheitslücken erkennt und Schwachstellen adressiert. Eine einmalige, undokumentierte Prüfung vor drei Jahren erfüllt diesen Anspruch nicht, selbst wenn das Ergebnis damals gut war.
Was Cyberversicherer sehen wollen
Im Schadensfall prüft eine Versicherung zuerst, ob die im Antrag gemachten Angaben zur IT-Sicherheit der Realität entsprachen.
Hier wird es konkret unangenehm, wenn Nachweise fehlen:
- Wurde tatsächlich regelmäßig auf Schwachstellen geprüft, wie im Antrag angegeben
- Oder war das eine Momentaufnahme, die seither nie wiederholt wurde?
Versicherer interessieren sich zunehmend für die Kontinuität von Sicherheitsmaßnahmen, nicht nur für den Zustand zum Zeitpunkt des Vertragsabschlusses.
Ein aktueller, wiederholbarer Sicherheitscheck ist damit nicht nur ein Compliance-Thema, sondern im Ernstfall ein Argument dafür, dass die Versicherung überhaupt greift.
Was interne Auditoren sehen wollen
Intern geht es oft um eine dritte Dimension: die Nachvollziehbarkeit gegenüber der eigenen Geschäftsführung.
Ein interner Auditor möchte in der Regel belegen können, dass IT-Risiken systematisch erfasst und priorisiert werden – nicht anekdotisch, sondern mit einer nachvollziehbaren Methodik.
Auch hier zählt weniger die einzelne Kennzahl als die Struktur dahinter: eine Risikobewertung, die sich über mehrere Prüfzeiträume vergleichen lässt, zeigt, ob sich die Lage verbessert oder verschlechtert.
Der gemeinsame Nenner
So unterschiedlich die drei Perspektiven im Detail sind, laufen sie auf dieselbe Grundfrage hinaus:
Gibt es einen aktuellen, wiederholbaren Nachweis darüber, dass die eigene IT-Sicherheit systematisch überprüft wird?
Nicht ein einmaliges Gutachten, sondern ein Prozess mit Historie.
Genau diese Wiederholbarkeit ist häufig der Knackpunkt. Ein klassischer, manuell durchgeführter Penetrationstest ist aufwendig genug, dass er selten öfter als einmal jährlich stattfindet – für viele der oben genannten Anforderungen reicht das nicht aus.
Ein automatisierter, regelmäßig durchführbarer Sicherheitscheck schließt genau diese Lücke: er liefert die Kontinuität, die Prüfer, Versicherer und Auditoren gleichermaßen erwarten.
Sind Sie auf Cyberangriffe vorbereitet?
Bleiben Sie wachsam – Ihre IT ist es mit uns!
Bild mit KI-generiert